



파밍 악성코드 급증에 비상이 걸렸다.
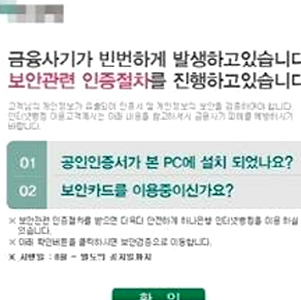
파밍은 PC에 악성코드를 감염시켜 이용자가 정상 은행사이트를 입력해도 가짜 은행 사이트로 접속하게 하여 인터넷뱅킹 이체 자금을 탈취하는 방식이다.
KISA는 국내 홈페이지를 통해 유포되는 악성코드를 모니터링한 결과 지난 9일 이후 웹하드 서비스 등 이용자 접속이 많은 웹사이트를 중심으로 파밍 악성코드가 집중적으로 유포되고 있다고 밝혔다.
지난달 10일부터 KISA는 인터넷 서비스 제공업체(ISP) 협력하여 악성코드에 감염된 PC에서 파밍 사이트로의 접속을 차단하고 있다. 이에 따르면 지난 10~14일 5일간 확인된 파밍 악성코드 감염 PC는 약 35만 개로 총 1백만 건의 파밍 사이트 접속 시도를 차단했다.
KISA 측은 "파일공유 사이트 등 인터넷 이용시 악성코드 감염을 조심해야 한다. 정상적인 은행 사이트에서는 전체 보안카드 번호 등 과도한 금융정보 입력을 요구하지 않으니 반드시 유의해야 한다"고 밝혔다.
파밍 악성코드 급증에 대해 누리꾼들은 "파밍 악성코드 무섭네" "공유 사이트 이용할 때 조심해야겠다" "파밍 악성코드 급증 소식 들어보니 컴퓨터 하기 겁나네" "파밍 악성코드 급증 소식 들으니 컴퓨터가 이젠 무섭다" 등의 반응을 보였다.
뉴미디어부01 maeil01@msnet.co.kr



댓글 많은 뉴스
주진우 "'암살자(들)' 메가박스 패륜굿즈 전량 폐기·사과하라, 안 하면 불매운동·홍정인 국감 출석"
李대통령 국정지지율 37.4%, 3주만에 하락…부정평가 59.8%
김상환 헌재소장 배우자 1031만원, 노태악 사례도 수천만원…'해외출장 배우자 동행 비용' 또 논란
安, 박승수·양민혁·이기혁 두고 "'군대 안 간다' 자랑, 군면제 재고해야…北지뢰로 발목 잃은 장병은"
"농지조사, 투기 잡겠다더니 도지만 잡나"…지방 농촌 '불똥' 우려