



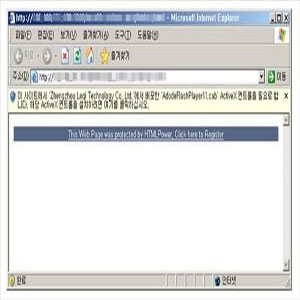
가짜 액티브X 주의가 발령됐다.
최근 정상적인 웹사이트를 해킹한 뒤 가짜 액티브X를 심어 두는 방식으로 악성코드를 유포하는 해킹 사례가 늘어나 가짜 액티브X 주의가 발령됐다.
이스트소프트 측은 지난 4일 특정 사이트를 해킹해 방문객들이 가짜 액티브X를 설치하도록 유도하고 이를 통해 지속적으로 악성코드를 유포하는 사례가 발견돼 자사의 백신프로그램 '알약'의 보안패치를 긴급 업데이트했다고 밝혔다.
액티브X는 사용자가 한번 설치에 동의하면 이후 재동의 없이도 실행되는 특성이 있어 공격자들이 나중에도 언제든지 새로운 악성코드를 배포할 수 있기에 그 위험성이 더욱 높다.
이런 수법은 사용자 대부분이 액티브X 설치창이 뜨면 무심코 설치하는 약점을 노린 것으로 분석되고 있다.
김준섭 이스트소프트 알약개발부문 부문장은 "방문한 사이트에 액티브X 설치 창이 뜨면 무조건 설치하지 말고 설치창에 나타난 배포회사가 실제 액티브X 제조사와 일치하는지 주의 깊게 살펴 봐야한다"고 전했다.
뉴미디어부02 maeil01@msnet.co.kr


댓글 많은 뉴스
'박정희 친필 편지' 직접 꺼내든 박근혜…"공개하는 게 맞겠다"
李대통령 국정지지율 37.4%, 3주만에 하락…부정평가 59.8%
[단독] "광주-대구 다르다" 중앙부처 '군공항 이전' 노골적 차별
아시안게임 '군면제' 폐지 법안 추진될까?…축구·야구 특혜 논란, 비인기 종목엔 '생존 문제' [금주의 이슈]
"농지조사, 투기 잡겠다더니 도지만 잡나"…지방 농촌 '불똥' 우려