



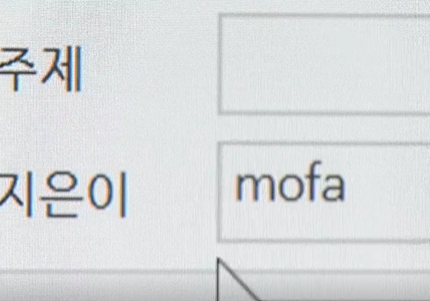
이재명 대통령 부부를 비롯한 공군 1호기 탑승자들의 개인정보가 담긴 파일이 인터넷에 유출된 가운데, 해당 파일의 최초 작성자명이 외교부의 영문 약칭인 'mofa'로 기재된 것으로 알려졌다.
4일 KBS 보도에 따르면, 이 대통령의 유럽 순방 당시 공군 1호기 탑승자 명단이 담긴 엑셀 파일의 문서 정보에는 '지은이'가 'mofa'로 표시돼 있었다. MOFA는 외교부의 영문 명칭인 'Ministry of Foreign Affairs'의 약칭이다.
KBS가 파일의 메타데이터를 분석한 결과, 특정 이름의 폴더 아래 'V' 폴더와 '별도 출장자' 폴더를 거쳐 해당 파일이 저장됐던 것으로 추정되는 경로도 확인됐다.
다만 파일의 작성자명이 'mofa'라는 사실만으로 실제 외교부 직원이 문서를 작성했거나 외교부 내부에서 유출됐다고 단정할 수는 없다.
외교부는 해당 파일이 자체적으로 사용하는 문서 형식과 유사하다는 점을 인정했다.
이 같은 보도에 앞서 외교부 당국자는 이날 취재진과 만난 자리에서 "외교부 문서 형식은 맞다"면서도 "엑셀시트 형식이니까 공문서 형태는 아니다"라고 밝혔다. 이어 "외교부가 정상 순방 행사의 총괄 기관으로서 그런 정보를 취합해서 작성하게 돼 있다"며 "외교부에서 작성하는 양식과 유사하다는 것"이라고 했다.
다만 "단정적으로 외교부 문서가 맞다, 아니다를 말하기는 수사가 진행 중이어서 곤란하다"고 했다.
외교부에서는 정상의 해외 순방을 총괄하는 의전장실이 공군 1호기 탑승객 명단과 관련 자료를 관리하는 것으로 알려졌다. 해당 파일이 외교부 내부에서 작성된 뒤 외부로 유출됐을 가능성도 조사 대상에 올라 있다.
문제의 파일은 악성코드 감염 여부를 검사하는 온라인 사이트 '바이러스토털'에 게시된 상태로 발견됐다. 이 파일에는 이 대통령과 김혜경 여사를 비롯해 국무위원, 청와대 직원 등 주요 인사들의 개인정보가 포함돼 있었다. 이에 따라 외교부는 이 대통령 내외를 포함한 모든 인사의 여권 재발급 조치에 나선 상태다.
파일은 지난 6월 사이트에 올라온 뒤 약 5개월 동안 노출된 상태였던 것으로 파악됐다. 해당 사이트의 유료 회원은 업로드된 파일을 내려받을 수 있어 개인정보가 추가로 확산됐을 가능성도 배제할 수 없다.
외교부는 직원들이 해당 사이트를 이용해 보안 문서를 검사하는 절차는 없다는 입장이다.외교부 당국자는 "의전장실에는 그런 프로토콜(절차)이 없다"며 "일반적으로 직원들이 거기서 하는 것은 없다"고 했다.
외교부는 지난 2일 저녁 제보를 통해 파일 유출 사실을 인지한 뒤 경찰, 국가정보원과 함께 유출 경위를 조사하고 있다.
이메일 시스템 등 대외 소통 창구를 긴급 점검했지만 현재까지 해킹이나 비정상적인 접속 흔적은 발견되지 않은 것으로 전해졌다. 이에 따라 당국은 외부 해킹보다는 순방 행사 진행 과정에서 파일이 유출됐을 가능성에 무게를 두고 있다.
현재까지 추가 유출 사실은 확인되지 않았다. 경찰은 해당 파일의 다운로드 이력 등을 조사해 실제 유출 경로와 추가 확산 여부를 확인할 방침이다.


댓글 많은 뉴스
李대통령 "고속도로 휴게소 카르텔 반드시 청산"…경기지사 때 '계곡 식당' 정비 재현할까?
"평생 냈는데" 국민연금 '60만원'도 못받는 66%…실제 수령액 보니
李대통령 "서울 주요지역 집값 놀라울 정도로 떨어져…폭락 걱정까지 나와"
李가 띄운 '다문화 우대' 논쟁에 귀화 정치인 아이수루가 꺼낸 '파독 광부·간호사'
李 대통령 '기본소득' 확대 의지 밝혔지만…농촌 지자체는 재정 골치