



북한이 '이태원 참사'를 악용해 사이버 공격을 감행한 사실이 확인됐다.
구글의 위협분석그룹(TAG)은 7일(현지시간) 보고서를 발표하고 지난 10월 말 북한 해킹조직 'APT37'의 소행으로 보이는 '이태원 참사' 관련 사이버 공격을 발견했다고 밝혔다.
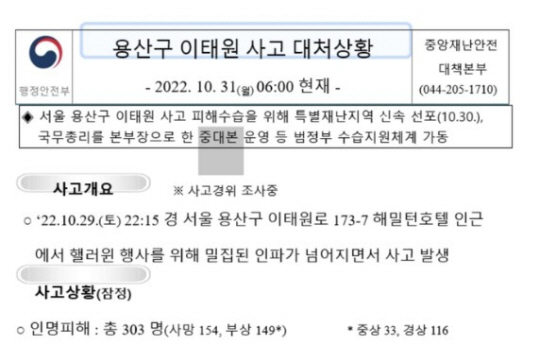
'용산구 이태원 사고 대처상황 - 2022.10.31(월) 06:00 현재'라는 제목의 워드 파일에 악성코드를 심어 유포했고, 해당 파일은 중앙재난안전대책본부 보고서 양식을 모방해 작성됐다. 사고개요와 인명피해, 조치 상황 등도 자세히 적혀 있다.
TAG는 보고서에서 "해당 파일은 2022년 10월 29일 서울 이태원에서 일어난 비극적인 사건을 언급하고 있다"며 "사고에 대한 대중의 광범위한 관심을 미끼로 이용했다"고 비판했다.
또 'APT37'이 인터넷 탐색기인 '인터넷 익스플로러' 내 제로데이 취약점(CVE-2022-41128)을 악용해 공격했으며, 아직 구체적인 악성코드는 확인되지 않았지만 이 해킹조직이 과거 '돌핀'(Dolphin)이나 '블루라이트'(Bluelight) 등의 악성코드를 배포했다고 밝혔다.
그러면서 이 사이버 공격을 발견한 뒤 수일 내로 보안 조치를 했다고 덧붙였다.
앞서 APT37은 지난 2019년 통일부 해명자료처럼 꾸민 이메일에 악성코드를 심어 배포한 바 있으며, 2018년에는 네이버 백신 앱으로 위장한 스마트폰용 악성파일을 유포하기도 했다.



댓글 많은 뉴스
한동훈, 李 "농사 못 지으면 농지 뺏는다? 진실 아냐"에 재반박…"농민마저 비판세력 몰아"
조갑제 "민주당, 한동훈 제명 협박으로 망하는 길…'더불어망할당' 선택"
李 해명에도 여전한 농지 전수조사 불신…밑바닥엔 불안·불통·불일치 [금주의 이슈]
선관위 '아빠 찬스' 의혹 임용 취소자들, 불복소송서 줄줄이 '승소'
'안하무인' 판사님... 누가 그들을 '천룡인'으로 만드나