



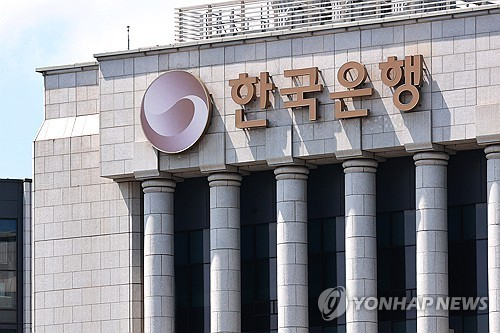
한국은행 직원 186명의 이름과 연락처, 암호화된 비밀번호까지 외부 해킹으로 무더기 유출된 사실이 뒤늦게 드러났다.
국회 재정경제기획위원회 소속 국민의힘 이종욱 의원이 한은에서 제출받은 자료에 따르면, 올해 5월 9일부터 6월 8일 사이 한은 온라인 연수 개인정보 처리 수탁업체가 이용하는 깃허브(GitHub) 시스템에 외부의 불법 침입이 발생했다.
이 과정에서 한은 직원 186명을 비롯해 해당 업체 회원사들의 개인정보가 대규모로 유출됐다. 유출 항목에는 성명·회사명·이메일·전화번호뿐 아니라 직급, 직무, 소속, 암호화된 비밀번호까지 포함됐다.
한은은 "수탁업체가 6월 11일 유출 사실을 통지했다"며 "이튿날 피해 직원들에게 유출 사실을 알리고 개인정보보호위원회에 신고했다"고 밝혔다.
이번 사고에 앞서 채용 과정에서도 개인정보 노출 사례가 있었다. 2023년 6월 23일 통계조사보조원 채용 지원자의 지원서가 한은 홈페이지에 공개됐다. 이름과 생년월일, 주소, 연락처, 학력·경력 사항, 자기소개, 지원동기 등이 포함돼 있었다. 한은은 다음 날 해당 자료를 삭제하고 당사자에게 통보했다.
한은을 직접 겨냥한 해킹 시도는 2021년부터 올해 8월까지 총 2063건에 달했다. 연도별로 보면 2021년 1557건으로 가장 많았고, 2022년 192건, 2023년 97건, 2024년 52건, 지난해 30건으로 감소세를 보였다. 그러나 올해 들어 8월까지 135건이 탐지되며 다시 급증했다. 지난해 연간 건수(30건)의 4.5배에 달하는 수치다.
올해 탐지된 공격 135건의 유형별 내역을 보면 비인가 접근 시도가 125건으로 대부분을 차지했고, 악성코드가 10건이었다.
2021년부터 올해 8월까지 전체 기간의 공격 유형은 비인가 접근 시도가 1951건으로 압도적이었다. 악성코드 95건, 정보수집 16건, 분산서비스거부(디도스·DDoS) 공격 1건 등이 뒤를 이었다. 국외에서 시도된 해킹이 2024건으로 전체의 98%였고, 국내발은 39건에 그쳤다. 공격 대상은 주로 한은 대표 홈페이지와 경제통계 홈페이지, 전자도서관 등 인터넷망에서 운영하는 시스템이었다.
2022년 해킹 탐지 건수가 192건으로 급감한 데는 보안 체계 개편이 영향을 미쳤다. 한은은 "그해 2월 이메일 서버를 클라우드로 전환하고 로그인 규칙을 강화한 덕분에 이메일 계정에 무작위 대입 공격 시도가 제한돼 탐지 건수가 감소했다"고 설명했다.
실제 서비스 장애로 이어진 사례도 있었다. 2023년 12월 19일 한은 홈페이지가 디도스 공격을 받아 간헐적으로 접속이 지체됐다. 한은은 "국외 접속을 차단해 국내 서비스를 정상화한 뒤 국외 접속을 일부 허용하면서 전체 서비스를 복구했다"며 "해당 기간 금융정보 등은 유출되지 않았다"고 밝혔다.
이종욱 의원은 "한은이 중앙은행으로서 직원 개인정보 유출과 잇단 홈페이지 접속 장애를 가벼이 봐서는 안 된다"며 "되풀이되는 사고 원인을 면밀히 분석하고, 보안 체계 전반을 점검해 철저한 재발 방지 대책을 마련해야 한다"고 말했다.


댓글 많은 뉴스
TK는 "왜 광주냐" 했는데, 반도체 품은 전남광주, 실은 토허제에 한숨?
李대통령 "2030년 6월 2일 넘기는 일 절대 없다"…연임설 재차 일축
우크라, "北포로 이송 비공개 합의? 한 적 없어"…李대통령 주장 '정면반박'
형사사법체계 혼란 낳은 李, 국방·안보도 흔들어…국민은 '불안'
李&靑, 추석 밥상에 '해명 요리' 4그릇 올렸는데…되레 밥상 뒤엎을 수도? [금주의 이슈]