



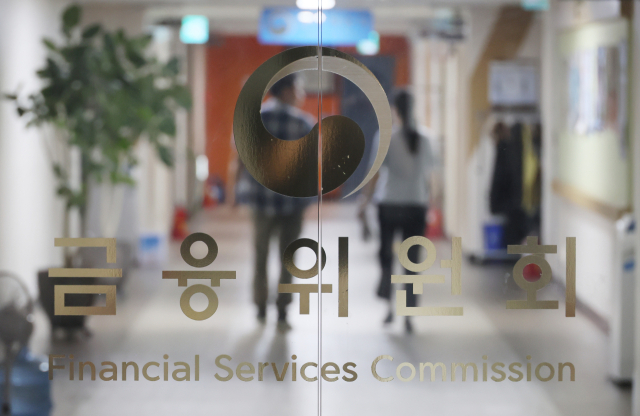
금융당국이 결제대행업체(PG사)의 보안 취약점을 노린 진화하는 인공지능(AI) 해킹 위협에 대비해 개인신용정보 유출 차단과 2차 소비자 피해 예방을 위한 대응 체계 구축에 나섰다.
금융위원회는 16일 정부서울청사 별관에서 '프런티어 AI 상황대응반 제6차 회의'를 개최했다고 밝혔다.
유영준 금융위 디지털금융정책관 주재로 열린 회의에는 금융감독원, 금융보안원, 여신금융협회, 핀테크산업협회 및 카드사, PG사 관계자들이 참석했다.
회의는 AI 모델의 성능 향상으로 이를 악용한 해킹 우려가 커지는 상황에서, 상대적으로 보안이 취약할 수 있는 PG업권의 리스크를 점검하기 위해 마련됐다.
PG사는 카드사 등 금융사와 일반 가맹점 사이에서 전자금융거래를 중계한다. 이름, 생년월일, 결제정보 등 개인신용정보를 처리하고 있다.
당국은 PG사에서 침해사고가 발생할 경우, 대규모 정보 유출은 물론 카드 부정 결제와 같은 직접적인 소비자 피해로 직결될 수 있다고 경고했다.
특히 PG업권을 겨냥한 해킹 공격이 PG사 자체 취약점을 노리는 것을 넘는다고 분석했다. 상대적으로 보안이 허술한 가맹점의 취약점을 악용하는 우회 공격으로 다각화되는 점이 가장 큰 우려로 꼽혔다.
이에 따라 금융당국과 업권은 실효성 있는 보안 강화 방안을 도출한다는 방침이다. 우선 PG사는 자체 시스템뿐만 아니라 가맹점 등 외부 접점에서 발생할 수 있는 보안 위협까지 종합적으로 고려해 침해사고 탐지 및 대응 체계를 갖추기로 했다.
또한, 소비자 피해 가능성을 원천 차단하기 위해 PG업권이 처리하는 개인정보를 필수적인 수준으로 최소화하고, 과도한 정보 수집을 지양하기로 했다.
정보유출 사고 발생 시의 피해 최소화를 위한 공조 체계도 강화된다. 카드정보 유출 시 PG사와 카드사, 금감원 등 관계기관이 즉각적으로 정보를 공유해 이상거래탐지시스템(FDS)에 등록하고 부정 결제 모니터링을 강화하기로 했다.
이와 함께 신속한 고객 안내, 카드 재발급, 소비자 피해 전액 보상 등 적극적인 보호 조치가 병행돼야 한다는 점도 공감대를 이뤘다.
유영준 디지털금융정책관은 "PG사는 금융회사에 비해 상대적으로 규모가 작지만 다수의 금융사, 가맹점과 연결돼 대량의 개인신용정보를 처리하고 있는 만큼, 보안사고로 인한 소비자 피해가 발생하지 않도록 철저한 보안관리가 중요하다"고 강조했다.
이어 "침해사고 발생시에는 카드사, 관계기관과 긴밀히 협력해 소비자 피해 예방조치가 즉각 이루어질 수 있도록 대응체계를 지속 점검·보완해야 한다"며 "금융분야는 오픈뱅킹, 마이데이터 등 API를 통해 시스템 연계성이 높은 만큼, 금융 생태계에 참여하는 모두가 보안 강화에 힘써야 한다"고 했다.



댓글 많은 뉴스
김승원, 아내 의혹 해명 과정서 눈물 "주진우 말 큰 상처"
프랑스 다음은 중앙亞…李대통령 외교엔 빈틈 없는데, 인사·부동산엔 언제 답하나
김승원 "취임 시 국힘 정당해산 요건 검토…공소 취소 폐지는 신중해야"
정부, 北 병원 의료장비 166종 지원 추진…김대식 "굴종적 대북정책"
"철거냐, 존치냐"…동대구역 박정희 동상 운명 보름 뒤 결정